人在国内,卡锁在家里的抽屉,甚至从来没用这张卡刷过一分钱,手机却突然弹出境外消费提醒——消费地点:巴西。这不是什么电影桥段,而是最近几天不少万事达信用卡持卡人真实经历的一幕。
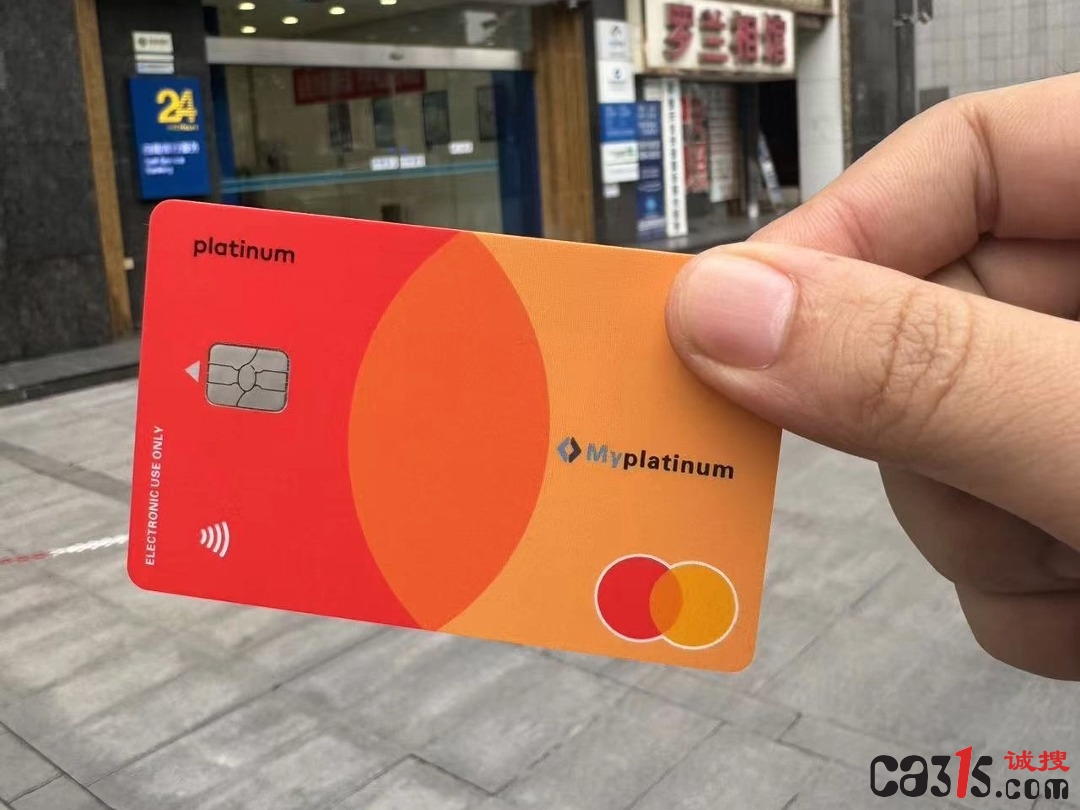
9月26日上午9点半,陈杨正居家休息,手机接连弹出两条中国银行的交易提醒短信,Apple Pay钱包同步推送境外消费记录。两笔交易地点都指向巴西,合计11404.68巴西雷亚尔,折合人民币约1.48万元。他瞬间懵了:这张万事达信用卡是去年9月办的,实体卡一直放在家里,从未外带,“我仅将卡片绑定至手机Apple Pay钱包,但自始至终没有通过Apple Pay完成任何一笔支付”。更让他不安的是,全程没有收到银行任何风控预警或交易核实提示。
陈杨的遭遇不是个例。从9月25日起,陆续有中国银行长城卓隽万事达卡持卡人在社交平台反映,在本人无任何境外消费操作、全程持有实体卡片的情况下,收到多笔境外消费提醒,交易地点集中分布在巴西、乌拉圭、巴拉圭等地,交易渠道均显示为Apple Pay。另一名持卡人李凯的卡片出现3笔陌生境外交易,折合人民币近8000元。他本人身处国内,实体卡一直随身携带,从未离身。
钱确实退回来了,但恐慌没散。 截至9月28日至29日,多名持卡人向媒体证实,已收到银行客服电话,被告知盗刷交易将撤销,相关款项无需还款,后续将沟通换卡流程。中国银行客服人员也表示,该行已协调卡组织进行处理,不会造成客户的额外资金损失。万事达卡相关负责人对媒体回应称“此事已经解决,持卡人资金安全都有保障”。
但钱退了,问题没退。多位持卡人发现一个高度重合的细节:被盗刷的卡片几乎都绑定过Apple Pay,且实体卡大多长期闲置、很少甚至从未线下刷卡。这引出了一个关键疑问:Apple Pay的Token技术本应比实体卡更安全,为什么反而成了盗刷的突破口?
一位银行信用卡中心人士解释,用户将信用卡绑定Apple Pay时,系统不会直接留存真实卡号,而是生成一个专属的虚拟替代卡号——支付令牌(Token)。但业内人士推测,此次盗刷的核心问题可能出在Token的生成和校验环节上。博通咨询首席分析师王蓬博分析,黑产团伙可能摸透了万事达部分号段的发卡编码规律,在未拿到用户卡片信息的情况下,批量生成卡号,通过境外低风控商户多次尝试盗刷并成功,这种手法被称为“撞库攻击”。
南开大学金融学教授田利辉指出了此次事件的三个新特征:攻击对象从实体卡信息转向设备Token,攻击路径绕过了Apple Pay的人脸核验,攻击方式从单点泄露变为批量试探号段。他直言,“这已不是传统意义上的卡片被盗,而是支付技术落地环节的配置缺陷被规模化利用”。
更值得警惕的是,这已经不是万事达卡第一次栽在同一个坑里。去年9月,浦发银行发行的万事达“无价世界卡”就曾出现高度相似的批量异常交易,集中盗刷地点同样主要在巴西。仅隔一年,同类事件再次上演。王蓬博认为,万事达对全球下游境外商户的风控约束力度不足,部分海外线上商户可以绕过二次校验,黑产钻了这个空子批量做交易;同时卡组织对同一号段集中出现大量试探交易的事前预警拦截做得也不够,“非要等到大批用户已经被盗刷之后才后知后觉暴露风险”。
问题来了:这笔账到底该算在谁头上? 田利辉指出,万事网联作为清算机构,对号段异常交易的监测和预警负有管理责任。发卡行是第一道闸门,万事网联是监测层,“两者责任不能互相替代”。王蓬博则强调,卡组织不能只做一条“交易管道”,必须压实自身风控责任。招联金融首席研究员董希淼提醒,跨境交易参与方更多,责任认定更复杂,单一机构难以识别跨行业的团伙欺诈。
对于普通持卡人来说,眼下最实际的问题是:怎么防?专家给出了几条可操作的建议。董希淼建议,如果发现境外异常交易,按“止损—取证—申诉”的顺序操作:立即通过客服或App冻结、挂失卡片;尽快在境内ATM查询、取现或POS消费并保留凭条,证明卡未离身;随后向银行提出盗刷调查并向公安机关报案。业内人士还提了一个更简单的办法:平时不用的时候,直接关掉境外无卡支付开关,从源头堵死这类境外线上盗刷的通道。
截至发稿,此次盗刷事件的具体原因、风险来源和涉及范围,仍有待相关银行、卡组织及支付机构的进一步调查。钱可以退,但持卡人的信任,退一次少一次。
来源 | 315诚搜网 综合 北京商报
审核 | 冰岛
相关推荐
溜溜凳商家晒检测报告“自证”,华谊检测:报告是假的,网站也是假的
3.15诚搜网 · 2026-09-30
门头写着“当天现做”,后厨堆着保质期半年的冷冻奶浆,野人先生28元一杯的“鲜奶现做”到底现做了什么?
3.15诚搜网 · 2026-09-30
食品安全维权为何成了“老大难”?这场研讨会上,各方说了大实话
3.15诚搜网 · 2026-09-30
第九届“乡村电影之夜”在北京怀柔举办
产新网 · 2026-09-29
盒马“儿童装”银鳕鱼再曝汞中毒:杭州2岁娃血汞超标5倍,供货商称“正在配合处理”
3.15诚搜网 · 2026-09-29
北京烹饪协会节前“敲警钟”:国庆吃饭,谁也别想乱涨价乱收费
3.15诚搜网 · 2026-09-29


评论 (0)